La inteligencia artificial transforma el ecosistema al funcionar simultáneamente como atacante avanzado y escudo protector.
El secuestro de credenciales y la vulneración de tokens conforman la principal amenaza para la identidad corporativa.
Proteger la infraestructura desde el procesador brinda una defensa profunda sin sacrificar el rendimiento de los equipos.
La verdadera resiliencia cibernética requiere visibilidad agnóstica para garantizar la continuidad operativa del negocio.
Un nuevo panorama de amenazas y vulnerabilidades corporativas
En 2026 la ecuación de riesgo ha cambiado de forma radical para las organizaciones en México y el resto del mundo. La inteligencia artificial se ha consolidado como una herramienta disruptiva que, por su propia naturaleza algorítmica, actúa de manera simultánea como un poderoso atacante y un defensor sumamente eficiente dentro del vasto ciberespacio.
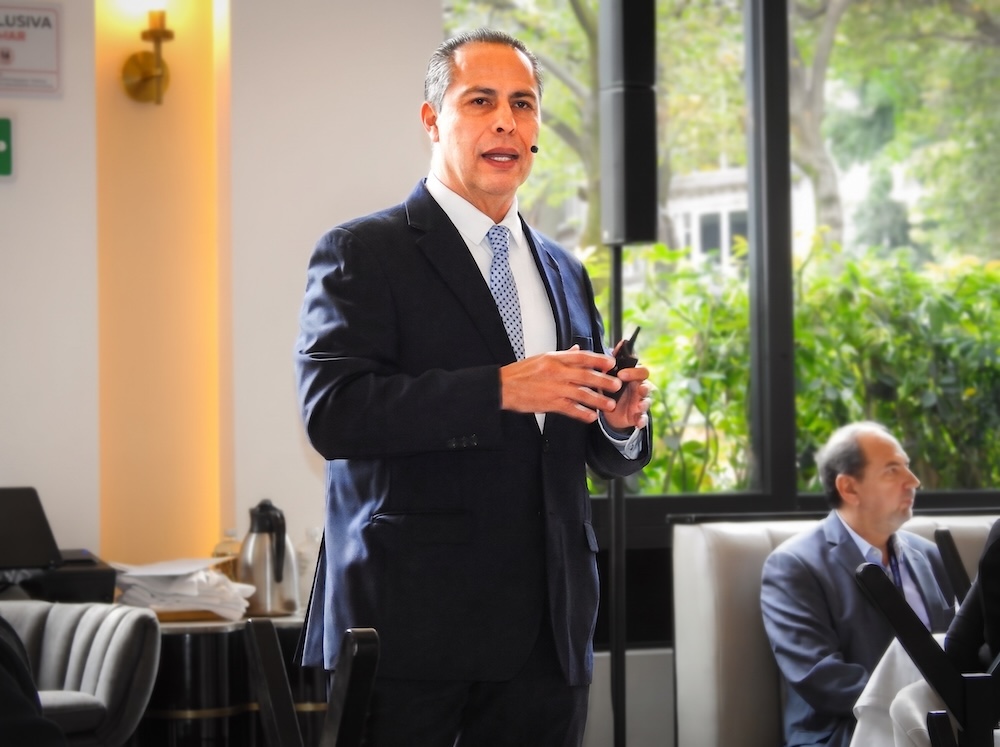
“Hoy la inteligencia artificial nos exige transitar de una postura reactiva a una preventiva, ya que en pleno 2026 la ecuación del riesgo ha mutado drásticamente; ahora el atacante y el defensor comparten el mismo acelerador, por lo que anticipar las amenazas a través de herramientas seguras y autorizadas es el único camino viable para salvaguardar la información”:
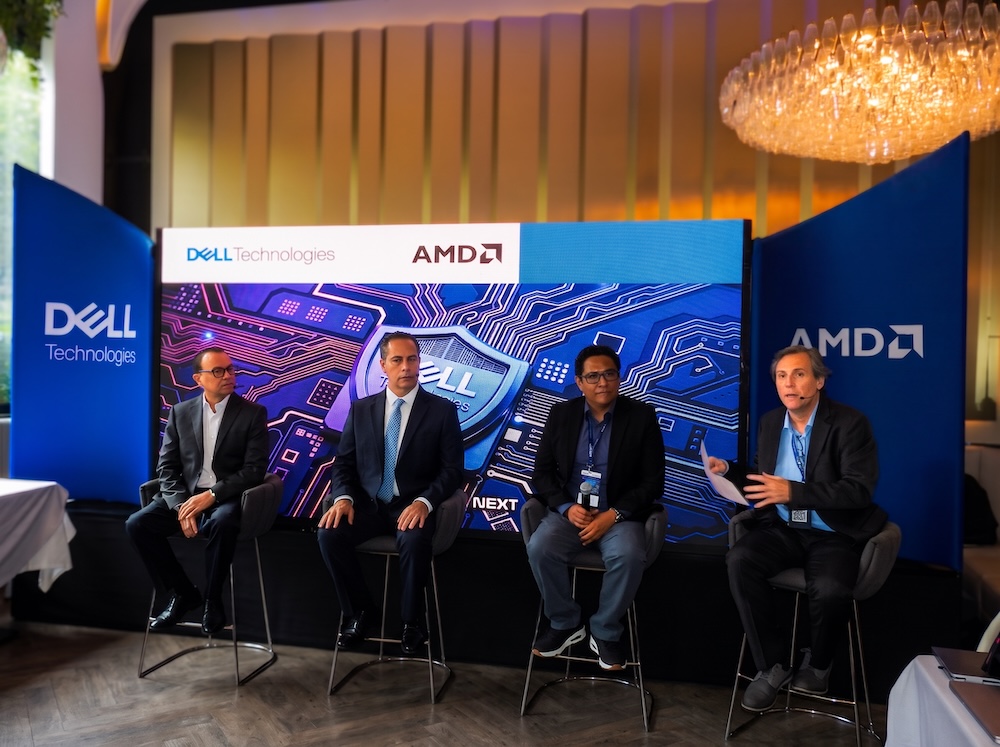
afirmó Juan José Cisneros, presidente de CISO Club.
Este nuevo entorno tecnológico exige que las empresas comprendan que la protección perimetral clásica ya no es suficiente frente a intrusiones que evolucionan en cuestión de segundos. El enfoque netamente reactivo ha quedado obsoleto, dando paso a la necesidad imperante de visualizar el riesgo desde una óptica analítica, predictiva y completamente adaptada a las nuevas velocidades de procesamiento.
Las estadísticas recientes demuestran la magnitud de este enorme desafío global, donde se han registrado más de 22,364 quejas vinculadas directamente al uso malicioso de estas tecnologías emergentes. Este gran volumen de incidentes deja en claro que el asedio digital es una realidad ineludible que requiere acciones corporativas inmediatas.
“El factor humano sigue representando entre el ochenta y el ochenta y cinco por ciento de la vulnerabilidad en las empresas, de manera que la capacitación no puede ser un evento aislado, sino un viaje continuo que debe permear hasta la dirección general para que los líderes logren comprender la verdadera magnitud de la resiliencia corporativa”:
puntualizó Juan José Cisneros.
La identidad humana frente a la inteligencia artificial
Uno de los principales focos rojos para los corporativos contemporáneos radica en la delicada gestión de identidades y accesos privilegiados. Si un atacante logra robar un token o vulnerar credenciales clave, puede transitar libremente por la infraestructura de la empresa sin levantar sospechas inmediatas en los sistemas de monitoreo tradicionales.
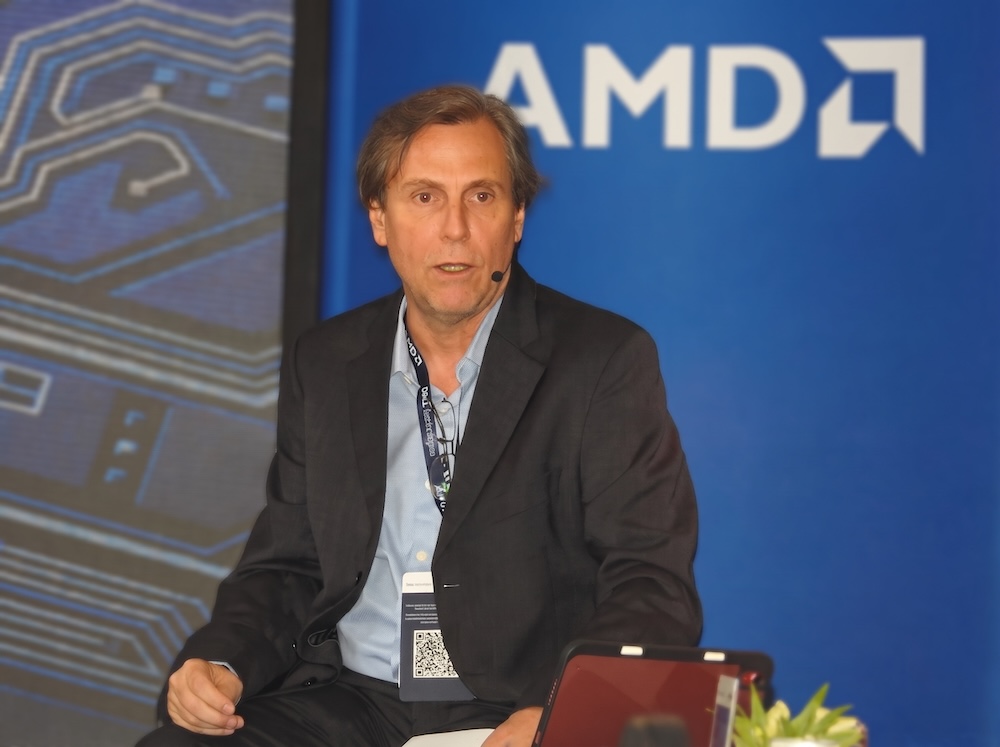
“La ciberresiliencia ya no es una tarea exclusiva del área técnica o de sistemas, sino que representa un desafío integral de negocio donde las altas directivas deben involucrarse activamente para diseñar planes de recuperación efectivos ante incidentes que, de otra forma, comprometerían severamente la operación”:
destacó Christian Abate, líder del área de seguridad y resiliencia en Dell Technologies.
Esta apropiación ilegítima compromete directamente plataformas en la nube, esquemas de software como servicio y operaciones logísticas completas sin necesidad de forzar barreras complejas. Dicho escenario ha llevado a que la amplia mayoría de los líderes identifique el secuestro de la identidad como el riesgo de mayor y más rápido crecimiento en el mercado.
A esto se suma la alarmante evolución del ransomware de nueva generación, el cual ahora ataca y compromete directamente las bases de datos maestras para encriptarlas. Esta táctica genera disrupciones severas en entornos de tecnología operativa, ocasionando cuantiosas pérdidas monetarias y daños casi irreparables a nivel de confianza y reputación institucional.
“Una inteligencia artificial desprovista de ciberseguridad se convierte rápidamente en un problema mayor y fuera de control, por lo cual es absolutamente indispensable que las características de protección se contemplen desde el diseño inicial de la infraestructura para garantizar una mitigación verdaderamente proactiva”,
aseguró Christian Abate.
Alianzas estratégicas para la seguridad continua
Para afrontar de manera exitosa todos estos desafíos, la integración de esfuerzos entre gigantes tecnológicos resulta fundamental y marca un verdadero parteaguas operativo. Esta colaboración profunda transforma por completo la manera de concebir la defensa digital en entornos corporativos de alta demanda y criticidad extrema.
“Nuestra estrategia multicapa asegura que la seguridad esté embebida directamente desde el silicio, garantizando que los datos procesados en la memoria y las máquinas virtuales permanezcan encriptados e inviolables desde el instante exacto en que el equipo informático se enciende”:
explicó Hiram Monroy, director comercial de ventas de AMD.
El trabajo conjunto de estas organizaciones busca fortalecer constantemente la respuesta a incidentes a través de actualizaciones permanentes y parches de seguridad que mantengan a salvo la infraestructura corporativa. Esta metodología cobra especial relevancia cuando se deben enfrentar vulnerabilidades de día cero que suelen ser indetectables para los ecosistemas convencionales.
El desarrollo de soluciones integradas y colaborativas proporciona una visibilidad inigualable en la industria de las tecnologías de la información. Al cruzar datos y telemetría de diferentes plataformas, las organizaciones pueden anticiparse a la brecha de datos mucho antes de que ocurra una fuga crítica.
“Gracias a tecnologías innovadoras logramos blindar el hardware con un impacto mínimo en el rendimiento total de los servidores, impulsando así una transformación digital auténtica donde la automatización de procesos se encuentra siempre respaldada por un entorno sumamente confiable”:
detalló Hiram Monroy.
Protección profunda desde el núcleo del hardware
La primera línea de defensa de cualquier arquitectura moderna comienza invariablemente en el componente físico más básico de los equipos informáticos. En este nivel microscópico, cada procesador juega un papel crucial en la validación de los procesos de arranque y la protección integral de la memoria principal.
“Frente a un ecosistema de amenazas cada vez más complejo y acelerado, necesitamos imperativamente soluciones agnósticas de vanguardia que integren inteligencia artificial para otorgar viabilidad a la identidad corporativa y frenar el avance de las aplicaciones de sombra que amenazan nuestras redes”:
advirtió Víctor García, Sr. global solutions engineer en Sophos.
Al incorporar esquemas avanzados de seguridad directamente en los cimientos electrónicos, las empresas garantizan que sus aplicaciones más críticas operen sin interrupciones maliciosas. Los entornos virtualizados logran desenvolverse dentro de ecosistemas segregados y herméticos, previniendo la propagación silenciosa de virus e intrusiones.
Esta sofisticada arquitectura a nivel de circuito impreso permite que, en el remoto caso de que una máquina virtual resulte comprometida por un agente externo, el daño quede contenido de manera aislada. Como resultado directo, el resto de la infraestructura informática continúa operando con absoluta normalidad y fluidez.
“La verdadera ciberresiliencia corporativa se construye al definir estratégicamente cuánto riesgo está dispuesta a asumir la organización, adoptando plataformas integrales que proporcionen una visibilidad completa del perímetro para neutralizar los ataques cibernéticos antes de que se conviertan en una brecha severa”:
sostuvo Víctor García.
Visibilidad total para asegurar la continuidad del negocio
La adopción de nuevas tecnologías inmersivas debe venir forzosamente acompañada de herramientas analíticas especializadas que ofrezcan un contexto claro sobre el comportamiento general de la red corporativa. Dicha observación detallada permite evaluar anomalías microscópicas y correlacionar millones de eventos de seguridad en tiempo real.
El emergente concepto de inteligencia artificial en la sombra ha cobrado una enorme relevancia en los últimos meses,encendiendo las alarmas de los directivos y gerentes. Esta tendencia obliga a las áreas de innovación a monitorear rigurosamente qué tipo de aplicaciones externas utilizan los colaboradores al margen de los protocolos oficiales de la empresa.
Contar con un centro de operaciones de seguridad de carácter agéntico facilita enormemente esta ardua y constante labor de vigilancia cibernética. Su implementación experta permite que los incidentes potenciales sean neutralizados de manera desatendida, asegurando que la operatividad del negocio sea permanentemente resiliente y duradera.
Autores