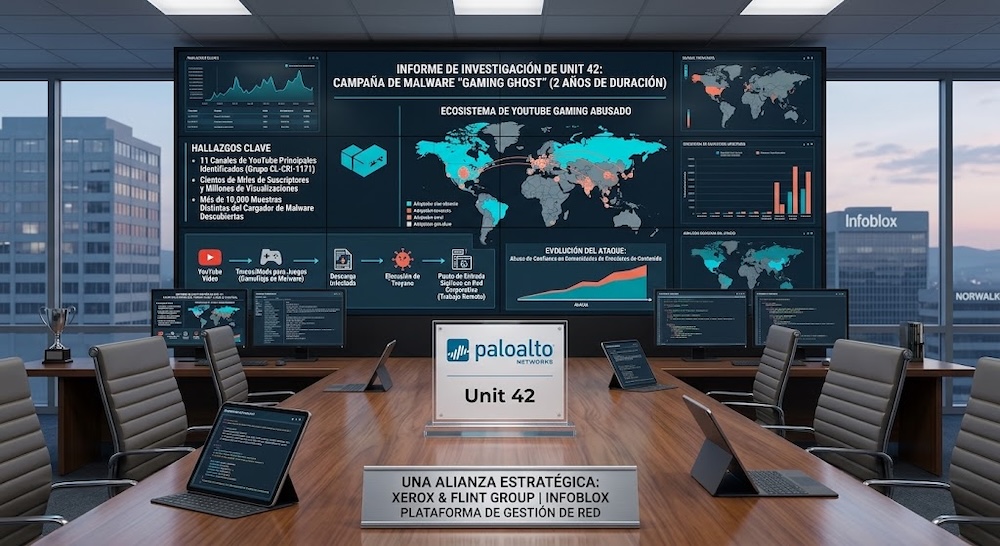
Unit 42, la división de inteligencia de amenazas de Palo Alto Networks, publicó una nueva investigación que revela una campaña de malware de dos años de duración; esta utilizó el ecosistema de videojuegos de YouTube como herramienta para atacar a jugadores a gran escala.
Los atacantes crearon identidades centradas en los videojuegos, diseñadas para integrarse en comunidades donde los jugadores suelen recurrir a YouTube en busca de tutoriales, mods, consejos y otros contenidos relacionados con juegos. Los enlaces difundidos a través de estos canales conducían finalmente a los usuarios a descargas de software infectado con troyanos.
Hallazgos clave:
- Unit 42 identificó 11 canales principales de YouTube vinculados al grupo de amenazas CL-CRI-1171; en conjunto, estos canales lograron cientos de miles de suscriptores y acumularon millones de visualizaciones.
- Los investigadores identificaron más de 10.000 muestras distintas del cargador de malware utilizado en la campaña.
- Al camuflar el malware como trucos o hacks para juegos, la campaña generó puntos de entrada sigilosos en redes corporativas cuando el software se instalaba en dispositivos personales o compartidos utilizados para el trabajo remoto.
Los hallazgos apuntan a una evolución en la forma en que los ciberdelincuentes atacan a las comunidades de jugadores: utilizan la cultura y la confianza que rodean a los creadores de contenido de videojuegos como parte de la propia infraestructura del ataque.
Autor