Tanium, la empresa de TI autónoma, anota que los avances en Inteligencia Artificial amplían las capacidades de detección de vulnerabilidades y sitúan el inventario, el contexto y la velocidad de remediación en el centro de la estrategia de ciberseguridad.
La Inteligencia Artificial ha ampliado la capacidad de identificar vulnerabilidades en software, sistemas y entornos corporativos. Sin embargo, a medida que aumenta el volumen de fallas detectadas, surge un nuevo problema para las empresas: ¿cómo saber qué debe corregirse primero?
Durante años, gran parte de la estrategia de gestión de vulnerabilidades se ha centrado en descubrir fallas y aplicar parches. Con la IA ampliando la escala de estos análisis, el reto ya no radica tanto en encontrar vulnerabilidades, sino en comprender cuáles representan un riesgo real para cada organización.
Una vulnerabilidad crítica en un sistema que no está presente en el entorno corporativo, por ejemplo, puede tener menos relevancia operativa que una falla considerada moderada en un servidor expuesto a Internet o en equipos esenciales para el funcionamiento del negocio. Es precisamente en este punto donde el inventario y el contexto cobran mayor importancia.
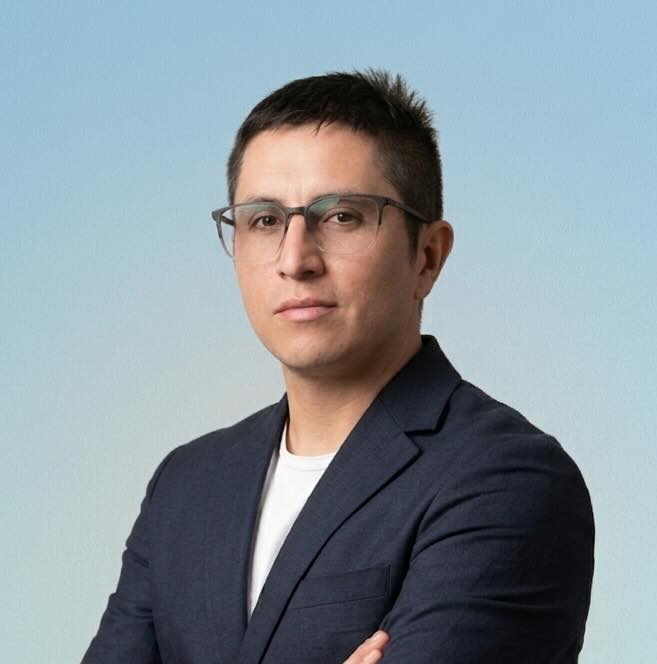
Para Heriberto Cabrera, Vicepresidente Regional de Ingeniería de Soluciones en Tanium, una estrategia de remediación eficiente comienza con la capacidad de monitorear continuamente el entorno tecnológico. “No basta con recibir una lista cada vez mayor de vulnerabilidades. La empresa necesita saber qué activos posee, dónde se encuentran, qué sistemas ejecutan, qué tan importante es este equipo para la operación y si realmente están expuestos a esa falla. Sin este contexto, la priorización se convierte en un ejercicio de ensayo y error”, explicó.
El problema se vuelve aún más complejo en organizaciones con miles de laptops, servidores, dispositivos remotos y entornos distribuidos. En estos casos, la información desactualizada sobre los activos puede llevar a los equipos de seguridad a dedicar tiempo a corregir riesgos secundarios mientras las vulnerabilidades relevantes permanecen abiertas.
La tendencia indica que la IA intensificará aún más esta presión. Si las herramientas automatizadas pueden analizar el software y encontrar fallas a una escala antes impracticable, las empresas también deberán aumentar la velocidad con la que validan, priorizan y corrigen estas exposiciones, lo que requiere integrar la información sobre vulnerabilidades en el inventario de activos y el contexto operativo de la organización. Es necesario identificar qué puntos finales se ven afectados, comprender su criticidad, aplicar la solución y, lo más importante, confirmar que se instaló correctamente.
“La remediación no termina cuando se envía el parche. Es necesario saber si llegó al equipo, si se aplicó correctamente y si la vulnerabilidad ya no existe. En entornos complejos, esta confirmación se vuelve tan importante como el descubrimiento de la vulnerabilidad en sí”, afirmó Cabrera.
Con la Inteligencia Artificial acelerando la identificación de fallas, la próxima ventaja competitiva en ciberseguridad podría no residir en quién encuentra más vulnerabilidades, sino en quién puede transformar miles de alertas en una lista clara de prioridades y reducir el tiempo entre el descubrimiento, la decisión y la corrección.
Autor